Domain antivirustools.de kaufen?
Wir ziehen mit dem Projekt
antivirustools.de um.
Sind Sie am Kauf der Domain
antivirustools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain antivirustools.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
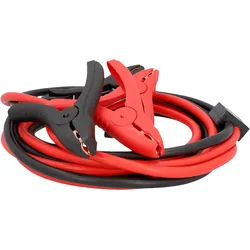
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
Welche Auswirkungen hat Malware auf die Sicherheit von Computersystemen und wie können Benutzer sich vor dieser Bedrohung schützen?
Malware kann erhebliche Auswirkungen auf die Sicherheit von Computersystemen haben, da sie Daten stehlen, Systeme beschädigen und die Leistung beeinträchtigen kann. Benutzer können sich vor dieser Bedrohung schützen, indem sie regelmäßig Antivirensoftware und Firewalls verwenden, ihre Software und Betriebssysteme auf dem neuesten Stand halten und vorsichtig mit dem Öffnen von E-Mail-Anhängen und dem Herunterladen von Dateien aus dem Internet umgehen. Außerdem ist es wichtig, regelmäßig Backups von wichtigen Daten zu erstellen, um im Falle eines Angriffs wiederherstellen zu können. Schließlich sollten Benutzer auch darauf achten, nur aus vertrauenswürdigen Quellen zu installieren und Programme zu verwenden. **
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Welche Auswirkungen hat Malware auf die Sicherheit von Computersystemen und wie können Benutzer sich vor dieser Bedrohung schützen?
Malware kann erhebliche Auswirkungen auf die Sicherheit von Computersystemen haben, da sie Daten stehlen, Systeme beschädigen und die Leistung beeinträchtigen kann. Benutzer können sich vor dieser Bedrohung schützen, indem sie regelmäßig Antivirensoftware und Firewalls verwenden, ihre Software und Betriebssysteme auf dem neuesten Stand halten und vorsichtig mit dem Öffnen von E-Mail-Anhängen und dem Herunterladen von Dateien aus dem Internet umgehen. Außerdem ist es wichtig, regelmäßig Backups von wichtigen Daten zu erstellen, um im Falle eines Angriffs wiederherstellen zu können. Schließlich sollten Benutzer auch darauf achten, nur aus vertrauenswürdigen Quellen zu installieren und Programme zu verwenden. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.